Ne faites pas confiance à vos sauvegardes. Prouvez-les.
Vérification de restauration automatisée. Exécution locale. Rapports signés cryptographiquement. Vos données de sauvegarde ne quittent jamais votre infrastructure.
Voyez-le en action
Soixante secondes : tester la restauration avant l'incident, et garder la preuve de chaque test
Comment ça marche
Trois étapes simples pour vérifier que vos sauvegardes restaurent réellement
Déployez le Runner
Installez le Runner RestoreProof sur votre infrastructure avec Docker ou le chart Helm pour Kubernetes. Il ouvre lui-même un canal chiffré vers le Control Plane, sans port à ouvrir chez vous.
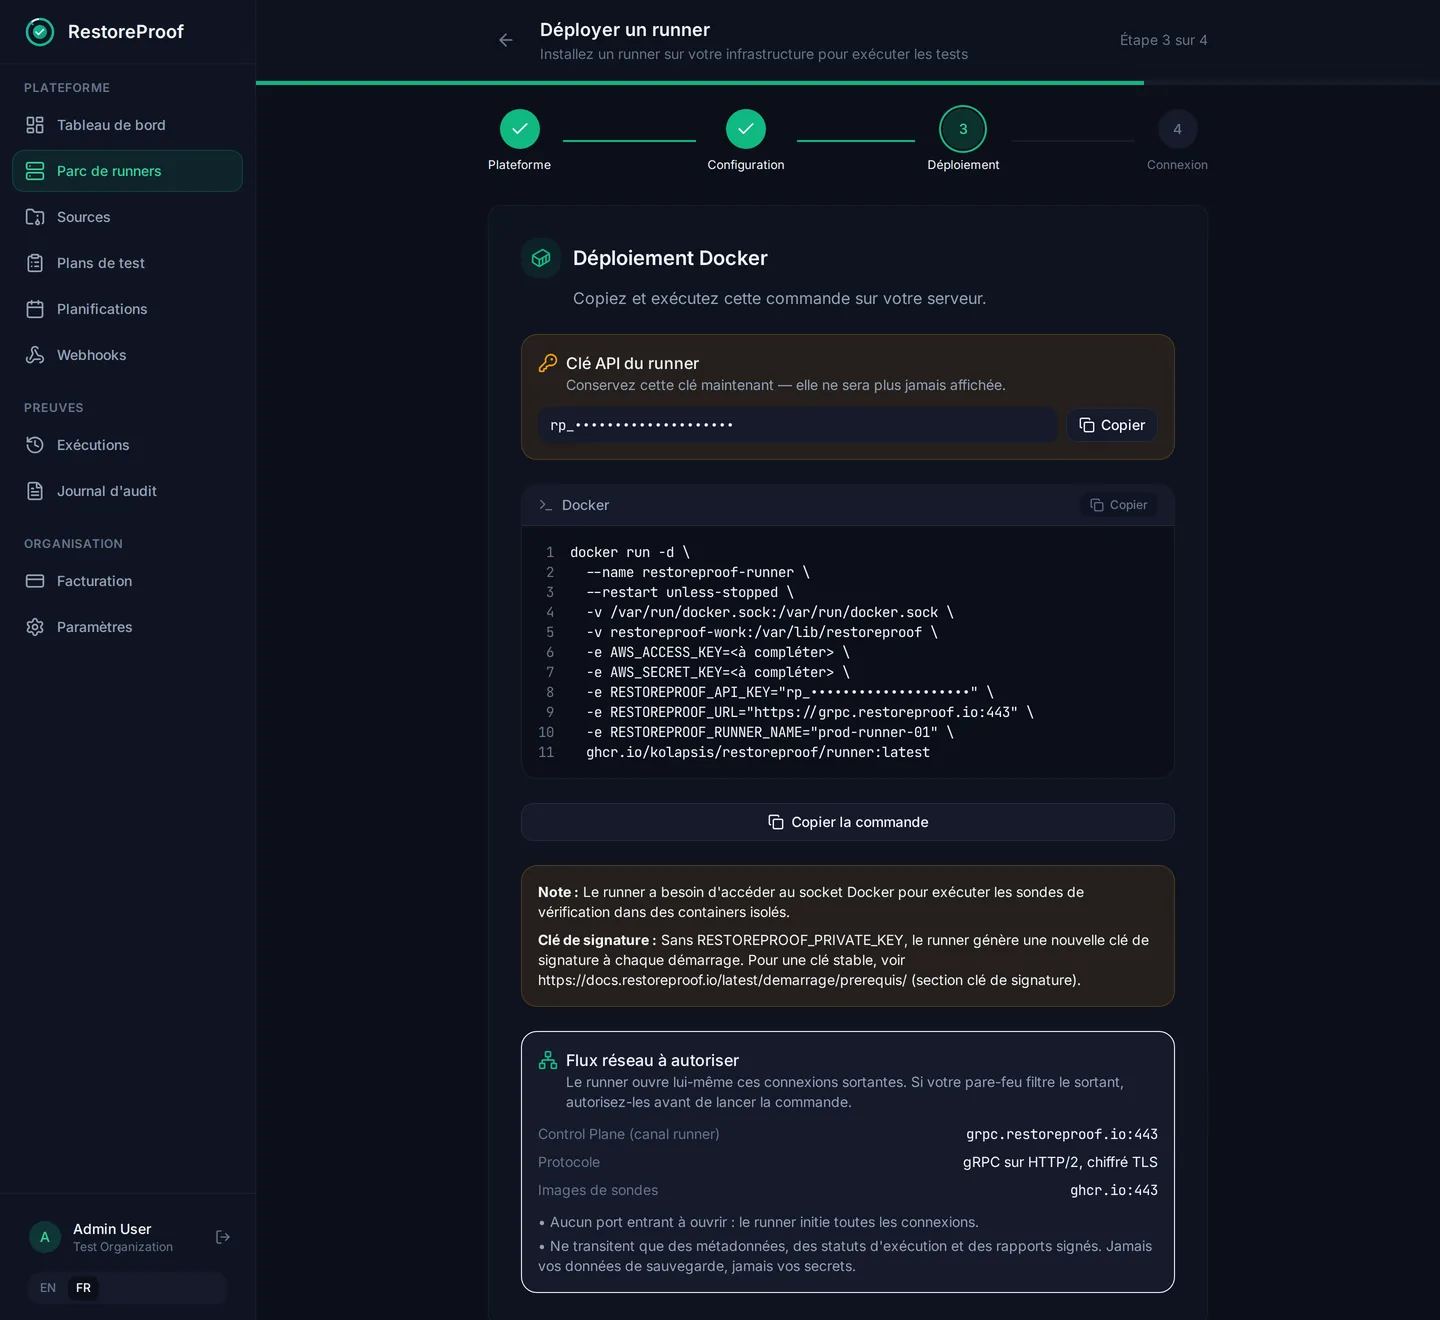
L'application écrit la commande docker run pour vous, clé API comprise.
Définissez des plans de restauration
Créez des plans de restauration avec des étapes : récupération de la sauvegarde, extraction de l'archive, démarrage d'un conteneur sandbox, restauration de la base (PostgreSQL, MySQL, MongoDB, LDAP), contrôles d'intégrité.
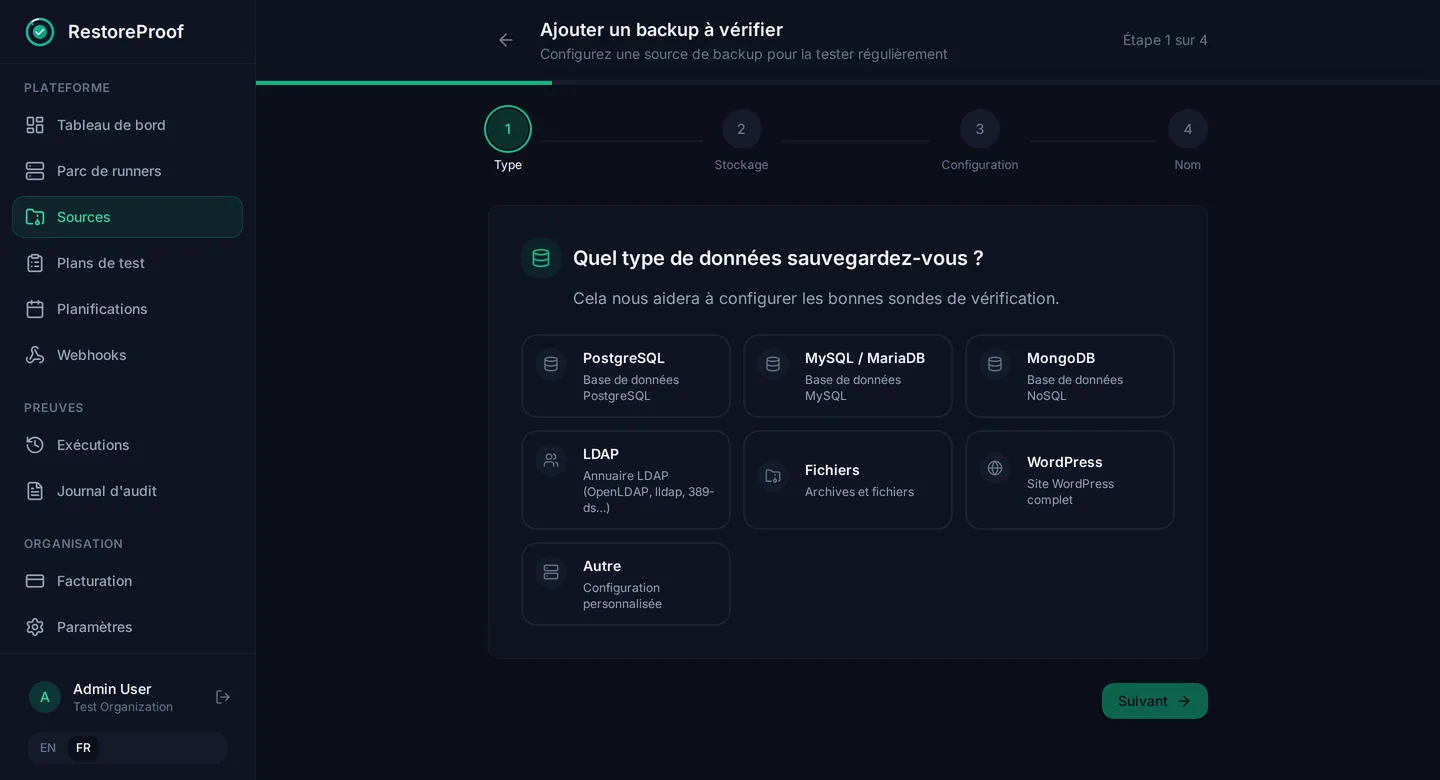
Indiquez ce que contient la sauvegarde et où elle se trouve. Aucun secret ne quitte votre infrastructure.
Exécutez les sondes et obtenez des rapports
Exécutez des sondes de vérification dans des conteneurs isolés. Obtenez des résultats PASS/WARN/FAIL avec des métriques. Les rapports sont signés avec Ed25519, preuve infalsifiable.
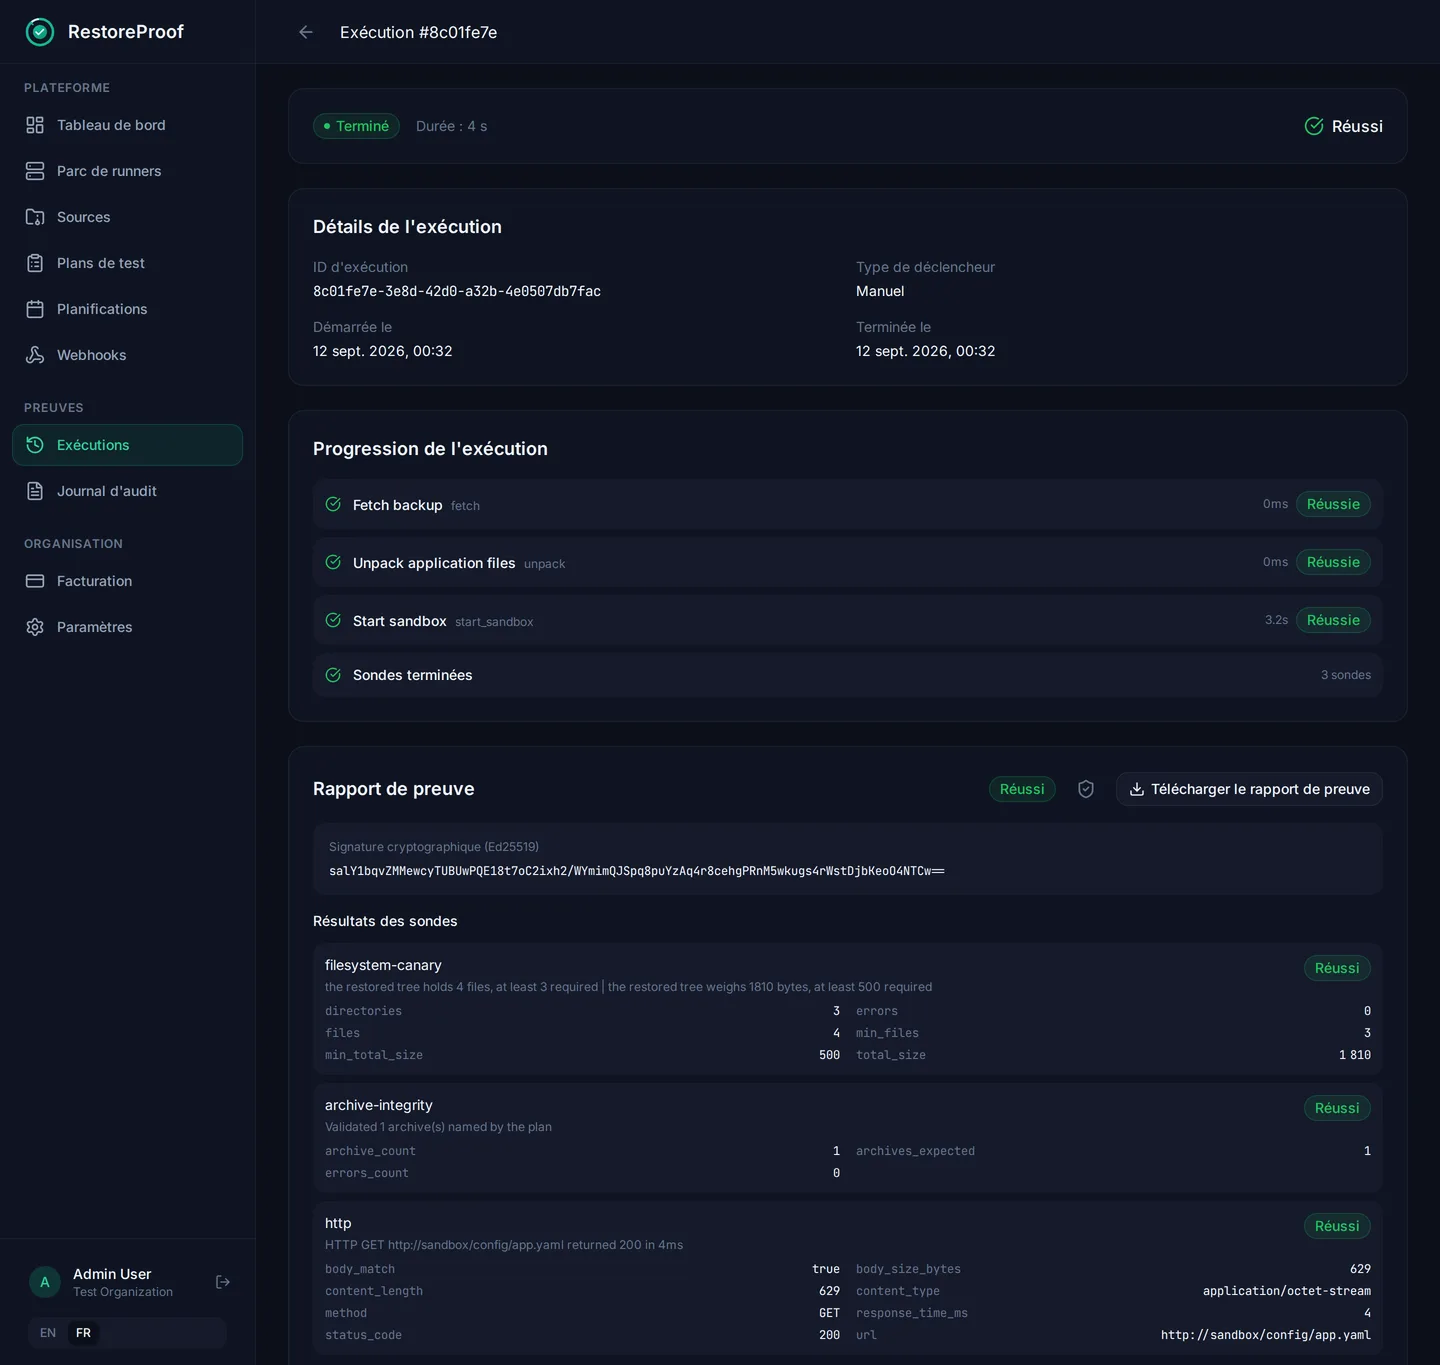
Chaque exécution se termine par un rapport signé — une preuve à remettre à un auditeur.
Réglez-le une fois, puis oubliez-le
Planifiez les tests, déclenchez-les depuis votre outil de sauvegarde, et gardez un seul chiffre à surveiller.
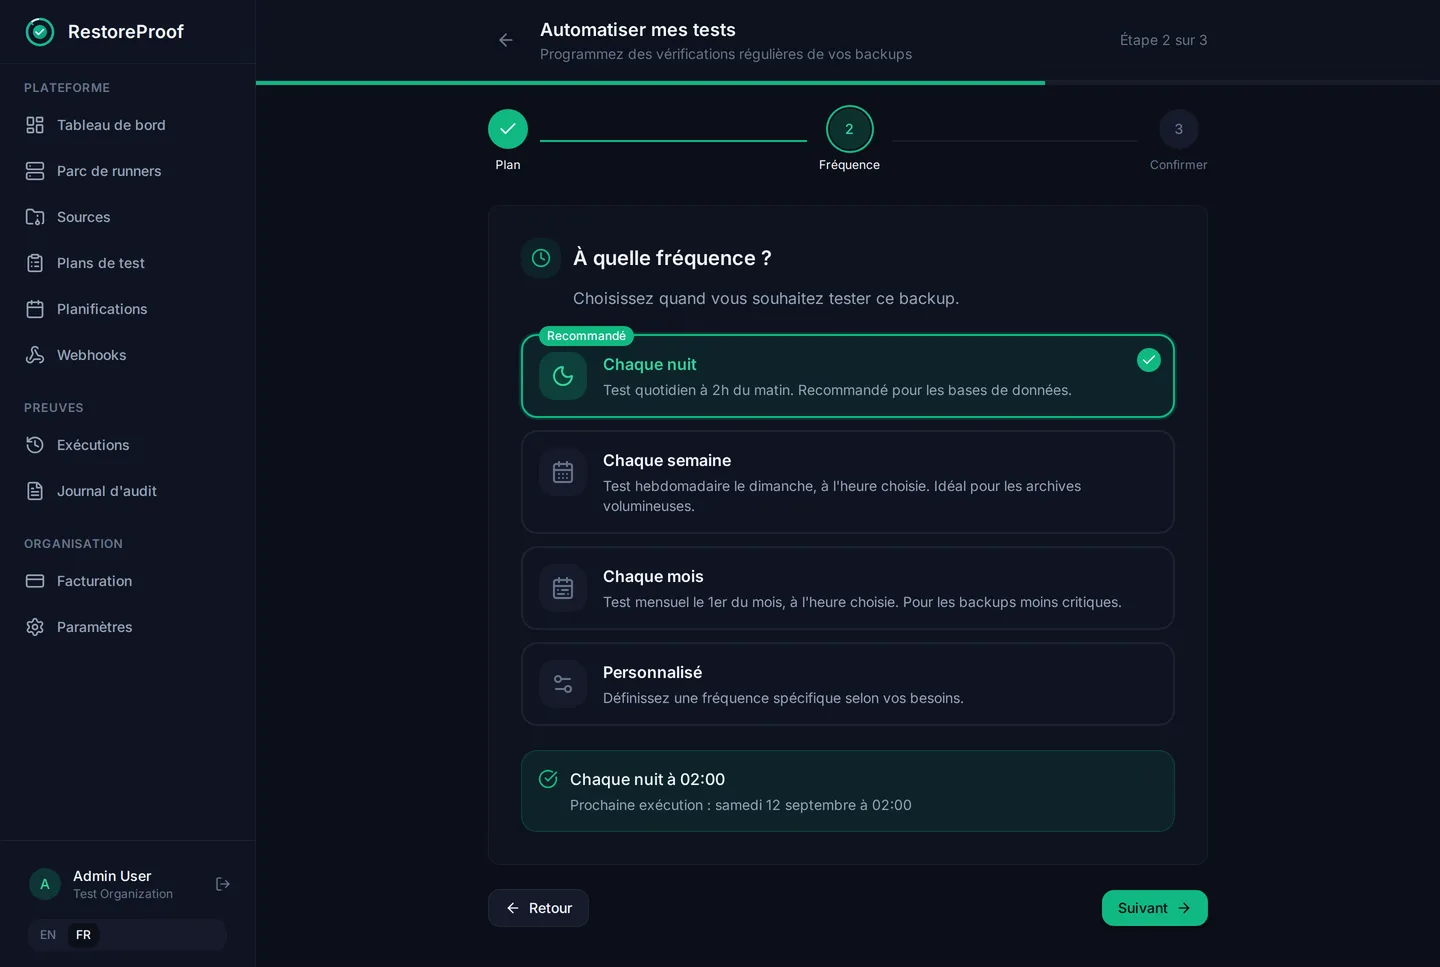
Mettez-le à l'heure
Chaque nuit, chaque semaine, chaque mois ou votre propre cron. La prochaine exécution s'affiche avant de valider.
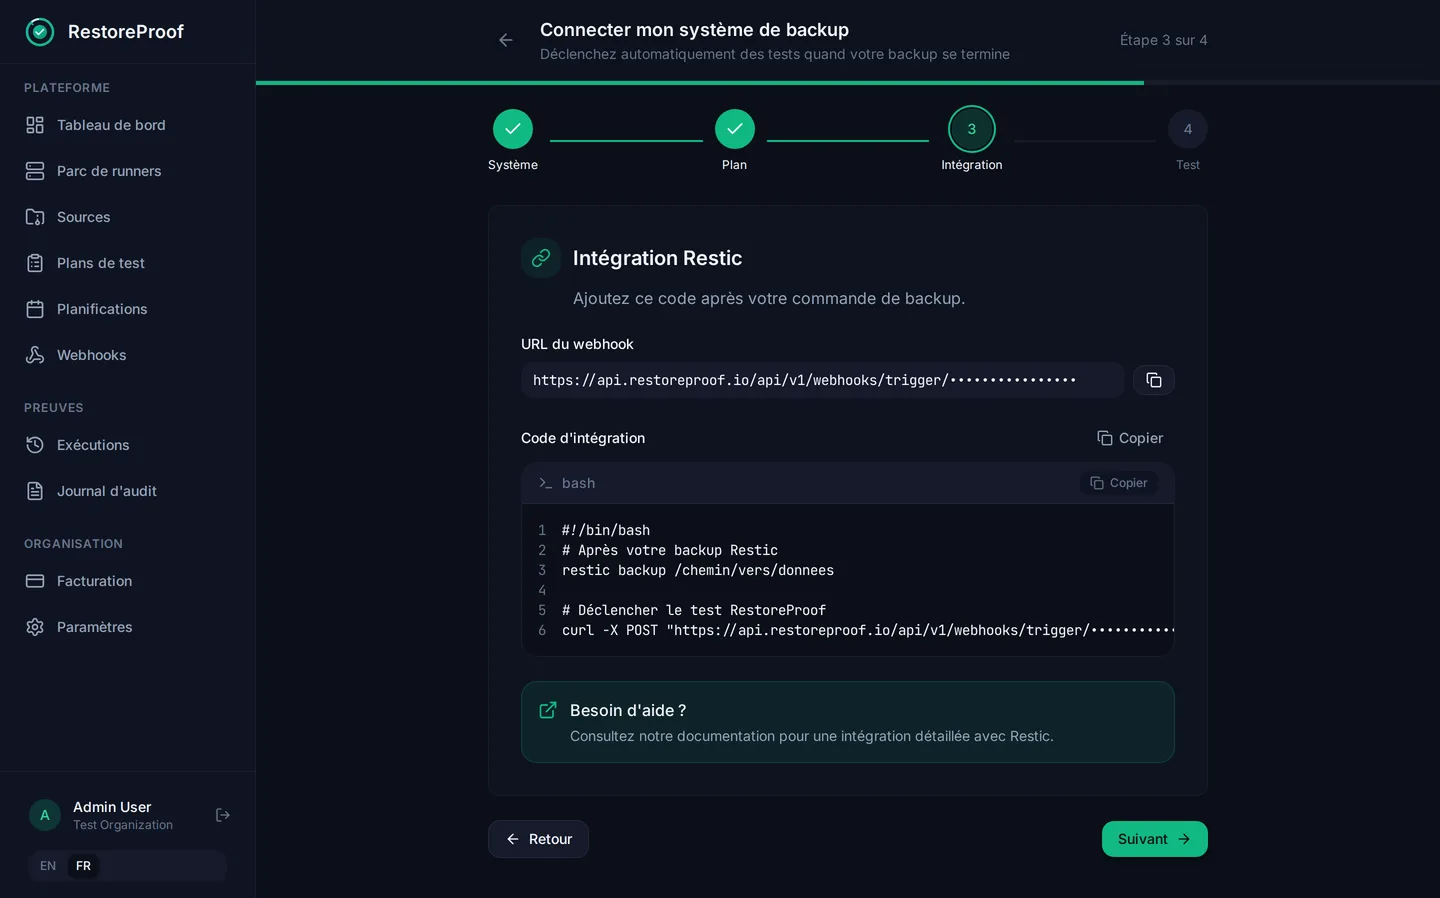
Déclenchez-le depuis votre outil
Restic, Borg, Veeam, Duplicati, rclone : copiez le bout de code, collez-le après votre commande de sauvegarde.
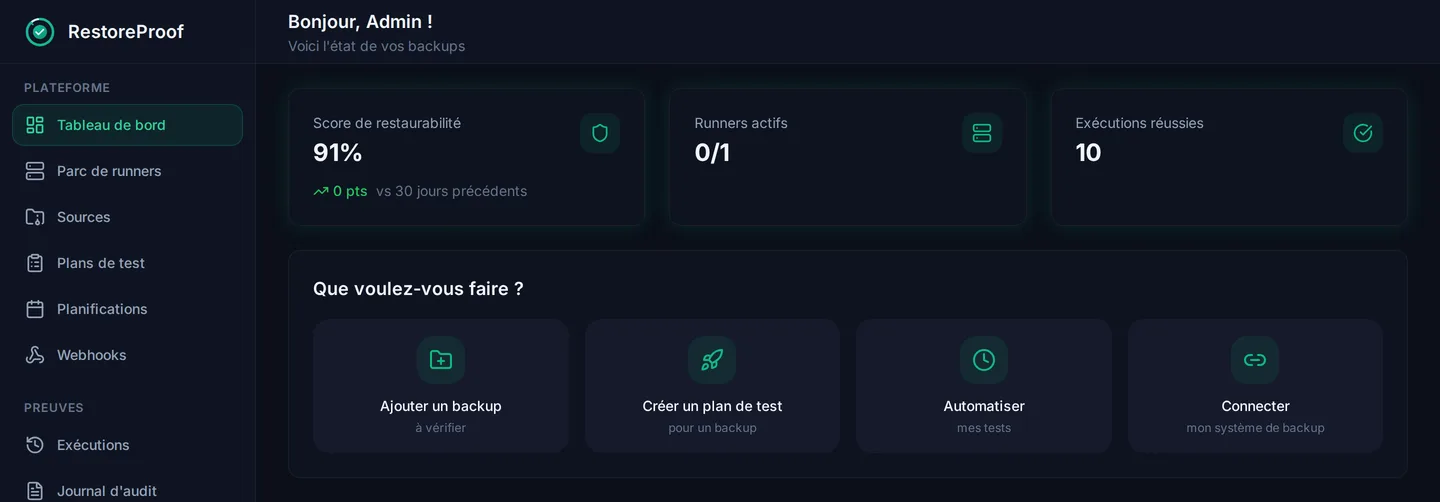
Un seul chiffre à surveiller
Score de restorabilité, parc de runners et sauvegardes vérifiées — tout l'état sur un écran.
Conçu pour les équipes DevOps
Vérification de sauvegarde de niveau entreprise, sans compromis sur la sécurité
Vos données ne quittent jamais votre infra
Les données de sauvegarde et les secrets restent locaux. Le Runner exécute tout sur votre infrastructure. Seules les métadonnées atteignent le Control Plane.
Conteneurs de sonde isolés
Chaque sonde s'exécute dans un conteneur OCI éphémère et sans état. Détruit immédiatement après exécution. Aucune persistance de données, aucune contamination croisée.
Dix sondes prêtes à l'emploi
PostgreSQL, MySQL, MongoDB, SQLite, PocketBase, LDAP, certificat X.509, contrôle HTTP, intégrité d'archive et canari de système de fichiers.
Exécutions planifiées
Automatisez la vérification avec une planification de type cron. Exécutez quotidiennement, hebdomadairement, ou après chaque sauvegarde. Ne vous demandez plus jamais si vos sauvegardes fonctionnent.
Rapports signés Ed25519
Chaque rapport est signé cryptographiquement. Preuve de vérification infalsifiable pour la conformité et les audits.
Plusieurs runners
Déployez un runner par site, par environnement ou par client, étiquetez-les pour vous y retrouver, et désignez celui qui exécute chaque test.
Architecture
Séparation stricte entre Control Plane et Data Plane
Control Plane (SaaS)
Data Plane (Runner)
Pourquoi RestoreProof ?
Une sauvegarde non testée n'existe pas. Vous avez peut-être des téraoctets de données de sauvegarde, mais sans vérification, vous espérez, vous ne savez pas.
Espérer n'est pas une stratégie
La plupart des équipes découvrent que leurs sauvegardes sont défaillantes lors d'un véritable sinistre. Il est alors trop tard.
La preuve, pas l'espoir
Les rapports signés Ed25519 apportent une preuve cryptographique que vos sauvegardes restaurent réellement. Une preuve que vous pouvez auditer.
Automatisez les tâches fastidieuses
Les exécutions planifiées signifient une vérification automatique. Fini le « il faudrait qu'on teste les sauvegardes ce trimestre ».
{
  "status": "PASS",
  "probe": "postgres",
  "duration_ms": 1247,
  "metrics": {
    "tables_verified": 42,
    "rows_sampled": 10000,
    "checksum_valid": true
  },
  "signature": "ed25519:...",
  "timestamp": "2024-01-15T10:30:00Z"
}
La suite
Voici ce sur quoi nous travaillons. Nous n'annonçons pas de date, et rien de tout cela n'est vendu dans les forfaits d'aujourd'hui.
Runner en binaire autonome
Installer le runner sans passer par une image Docker, sur une machine Linux ordinaire ou un service systemd.
Google Cloud Storage et Azure Blob
Lire les sauvegardes directement depuis GCS et Azure Blob Storage, comme le runner le fait déjà pour S3, un partage local ou NFS et une URL HTTP.
Sauvegardes issues du monde Windows
Restaurer et vérifier une sauvegarde SQL Server, lire les partages réseau, et prouver la fraîcheur et la complétude des exports produits par les applications métier.
Sauvegardes de machines virtuelles et de conteneurs
Prouver qu'une image de VM sauvegardée est exploitable sans la démarrer : extraction complète, systèmes de fichiers sains, système cohérent, et les bases qu'elle contient remontées dans un bac à sable.
Questions fréquentes
Tout ce que vous devez savoir sur RestoreProof
Prêt à vérifier vos sauvegardes ?
Créez votre compte, déployez un runner, obtenez votre premier rapport signé.
Commencer gratuitement